
TL;DR
- Lark CLI 是 Lark 开放平台的命令行界面。定制集成有明确负责人时使用;现成连接器已覆盖时跳过。
- 复杂度来自应用注册、认证、权限范围、错误处理、日志与持续维护,不来自伪造的小时估算。
- 当前行为已于 2026 年 10 月 13 日按官方仓库与Lark 开放平台文档核验。
Lark CLI 做什么
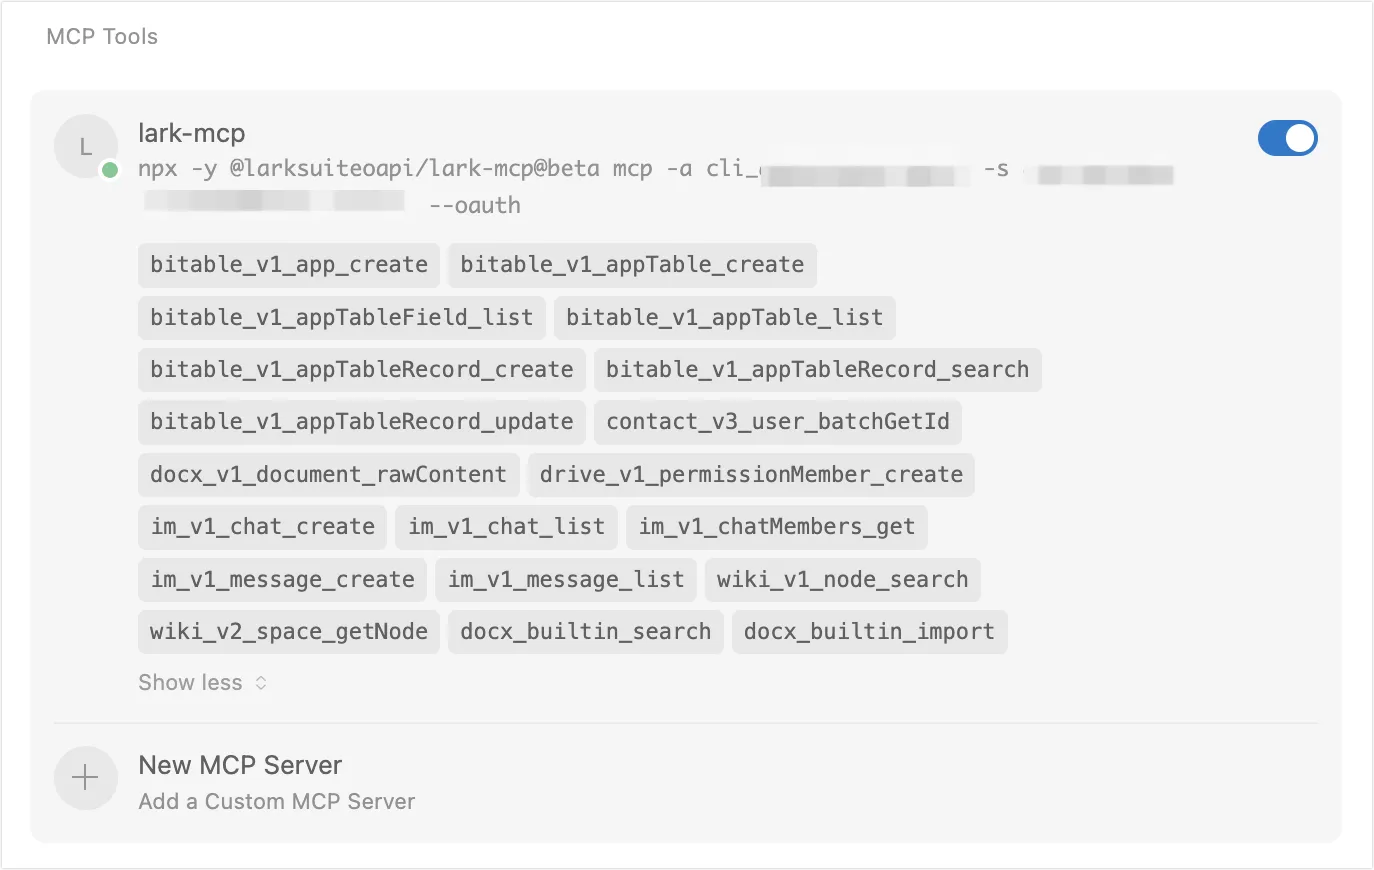
Lark CLI 允许人或 Agent 从终端调用官方记录的 Lark 操作。命令与 Skills 会变化,应以仓库而不是复制的数量为准。相关的 Lark MCP 指南向兼容助手暴露工具;CLI 仍是命令面。
复杂度清单
采用前应明确:应用负责人、认证方式与凭据存储、所需权限与管理员审批、测试租户、日志、重试与幂等、限流处理、回滚,以及命令或 API 变化时由谁响应。官方 CLI 有其文档化认证流程;绕过 CLI 直接写 OpenAPI 代码可能需要不同的凭据处理,设计时不能混为一谈。
由读者自行计时的试点
- 按官方说明创建测试应用或租户。
- 只授予一个只读权限。
- 通过文档化 CLI 流程认证。
- 运行一个读取命令并保存日志。
- 撤销访问并确认错误可见。
- 记录自己的设置、调试与恢复时间。
不要套用“30 分钟”或“一天”等通用估计。租户政策、管理员权限、经验与具体 API 才决定结果。
什么时候使用
集成独特、重复、可测试,并由能持续维护的人负责时,Lark CLI 才值得使用。需要组合 Docs、Base、Calendar 或消息操作的稳定流程可能值得这份控制。飞书 CLI 单人环境指南说明相邻运营问题,但不把它们包装成通用耗时。
什么时候不使用
内置集成、Webhook、持续维护的工作流连接器或 MCP 工具已经满足任务与权限边界时,优先使用它们。决定性问题不是“能否写脚本”,而是“认证、权限或 API 变化时由谁维护”。这也是工作流搭建器与 AI 工作区的关键分界。
原文视觉资料
以下图片恢复自文章最初发布版本,用于补充界面、流程或对比语境。涉及产品界面、价格、基准结果和模型可用性的画面属于历史记录;做当前决策前,请以厂商最新官方信息为准。
决策规则
只有试点的定制价值高于实测设置、审阅与维护成本,且负责人能说明权限和恢复方式时才继续。否则选择能通过同一验收的最简单维护路径。
相关文章
Markdown 简历——维护一份源文件,按需导出每种格式
把简历收进一个 Markdown 源文件,按需导出打印级 PDF、Word 和网页,招聘季不再从头排版。本文讲清简历的 Markdown 文件结构与 YAML 头写法、git 版本管理、三条导出路径的取舍,以及 ATS 机器解析到底读得到什么、又不能承诺什么。
Markdown 笔记工作流——比任何应用都活得久的记笔记方式
一套基于纯文本 .md 文件的笔记工作流:文件命名、标题分层、双链与 AI 辅助整理。为什么纯文本笔记比任何应用绑定都长寿,以及一个下午就能搭好的最小配置与长期维护习惯。
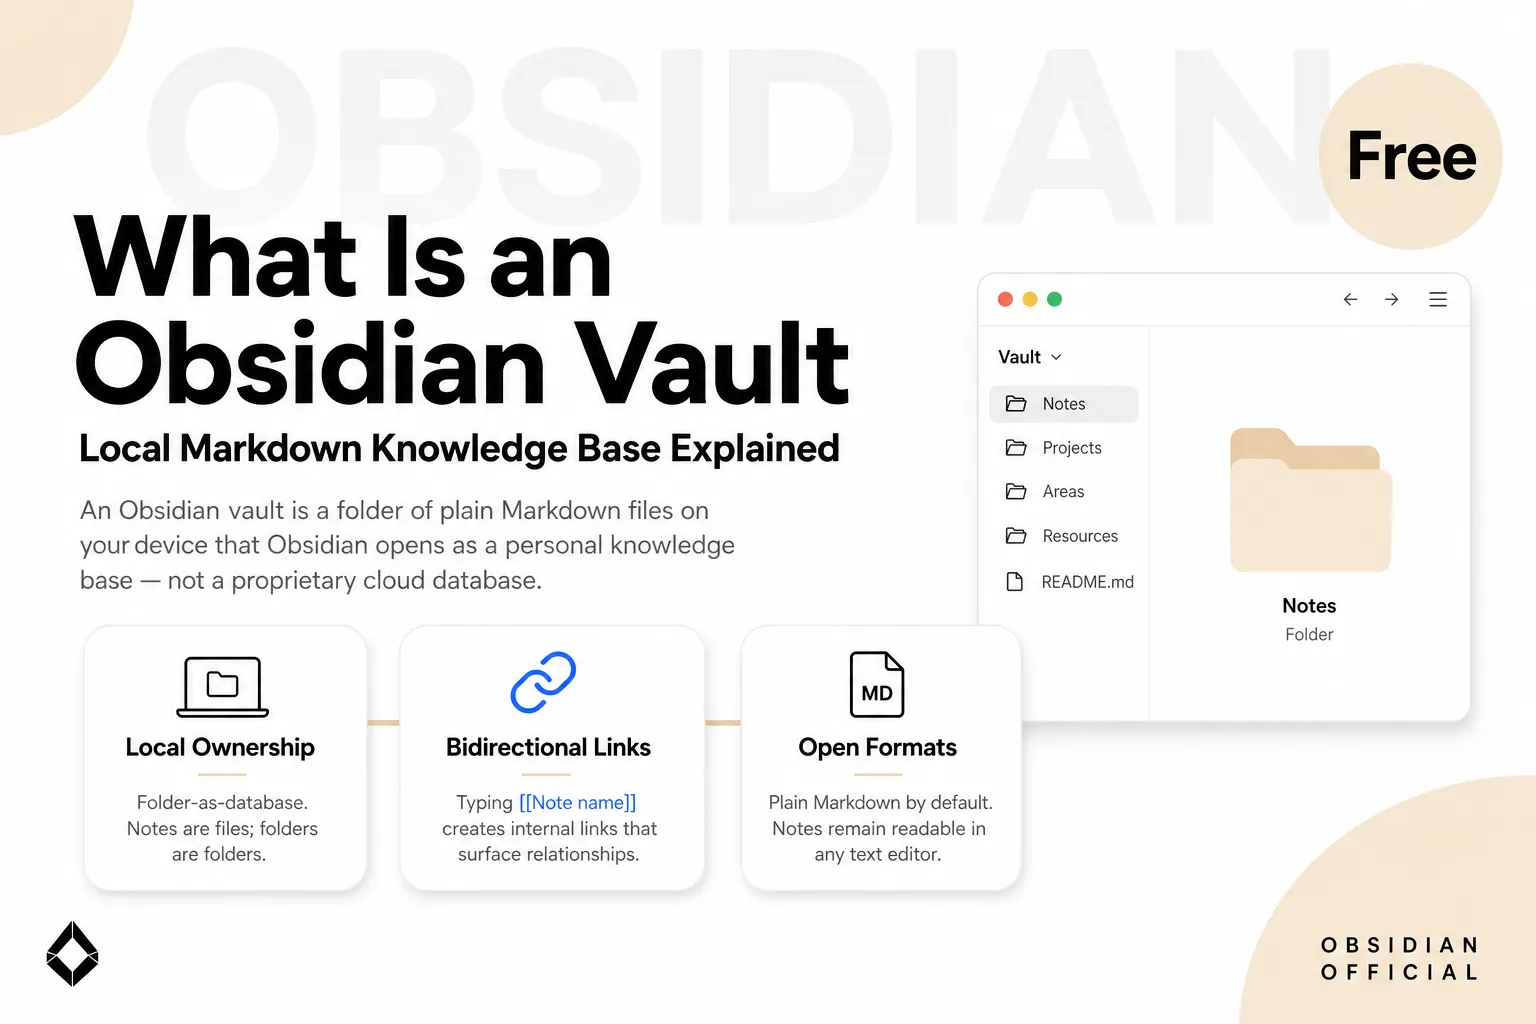
Obsidian Vault 是什么?文件、设置与边界讲清楚
Obsidian Vault 是设备上的本地文件夹,里面包含 Markdown 笔记、附件和该 Vault 专属的设置。本文讲清它实际存了什么、本地存储不等于什么,以及何时该拆分多个 Vault。
https://floatboat.ai/zh/blog/lark-cli-when-to-use-it