
单人工作流里的飞书 CLI:真正要付出什么成本
想把 Feishu CLI 接进个人工作流?本文讲透单人集成的真实样貌:读权限与执行动作的差别、单人创业者常搭的三类自动化、token 过期与 API 变更等隐性维护成本,以及投入之前值得想清楚的问题。
嗨,我是 Nova。最近,飞书官方开源了 Lark CLI,瞬间引爆了开发者与 AI Agent 社区。很多人在讨论:这下终于可以让 Claude、Cursor 之类的 AI 助手用一条命令直接操控飞书的消息、日历、文档和多维表格了……
听起来很酷,对吧?
但当你从「偶尔让 AI 帮我发几条消息」走向「在自己的流程上长期跑自动化」时,现实就没这么简单了。没有人在 token 突然失效时帮你处理,没有人在深更半夜帮你调试坏掉的脚本。所有维护、所有坑,都得你自己扛。
这正是我想聊的——不是搭建教程,也不是 API 文档,而是一个单人创业者在深入飞书 CLI 之后真正会面对的东西。
与飞书 CLI 的「深度集成」到底意味着什么
不只是通知——真实的 CLI 用法长什么样
很多人用飞书 CLI 是从轻量操作开始的:读一篇文档、拉一段消息串、也许跨知识库搜个东西。这部分感觉还在掌控之内。飞书开放平台暴露的 API 面确实很广——消息、文档、日历、知识库、多维表格(Bitable)——而 CLI 把其中相当一部分包装成了不必每次写完整应用代码的形式。
但「深度集成」意味着另一回事。它意味着你在把 CLI 命令当作重复工作流里的步骤在用——定时运行的东西、被外部事件触发的东西、把一个系统的输出管道接到另一个系统的东西。到了这一步,它就不再像快捷键,而开始像基础设施。
而对单人创业者来说,基础设施的意思是:你就是那个运维团队。
读权限与执行动作的差别
这条差别比多数教程肯承认的更重要。读一篇文档、拉一段历史消息相对宽容——命令失败了,下游不会坏,重跑一遍就行。执行动作——发消息、更新记录、改日历事件、触发下游流程——则完全是另一级别的风险。
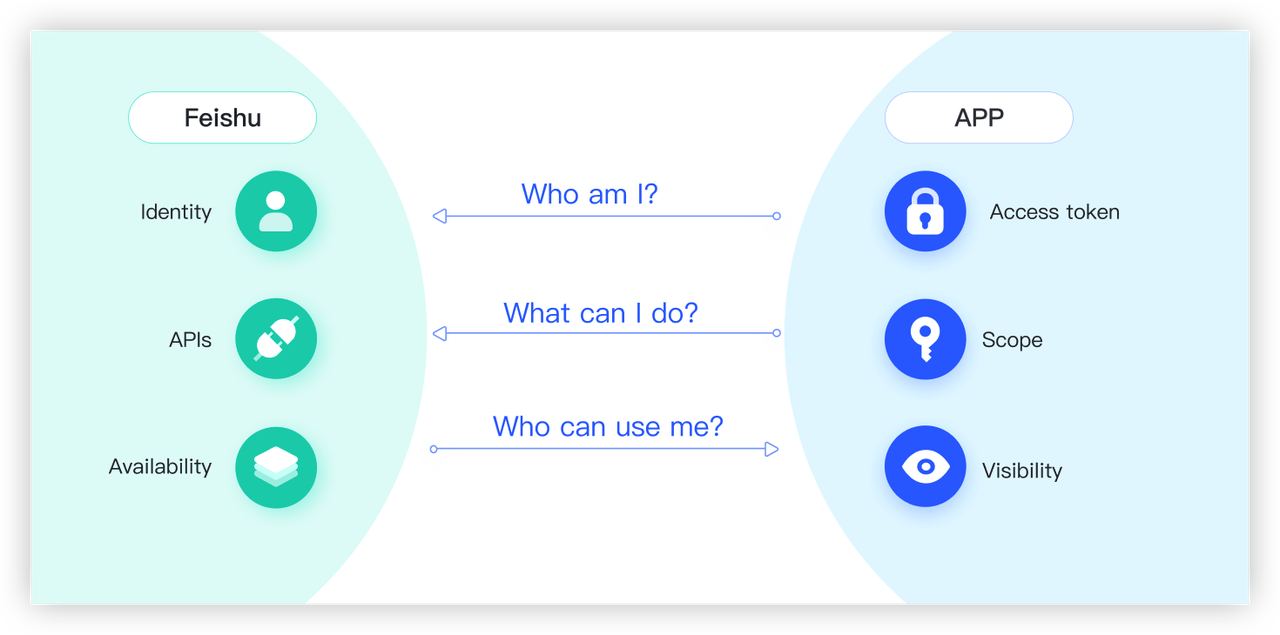
飞书开放平台的 OAuth 权限范围之所以分开设计,正是因为这个原因:**读权限与写/执行权限需要分别申请,一旦误操作后果也截然不同。**当你是这套体系的唯一运营者时,一个给客户群发了重复消息、或把更新发错频道的脚本,不是「开发环境 bug」——它就是……已经发生的事实。
单人创业者真正想搭的三类东西
把消息串拉进工作上下文
这是最常见的起点,也是实际跑起来最可靠的一种。思路是:你在飞书里有一段进行中的项目对话——群聊、话题串、wiki 页面——你想把这段上下文拉进自己思考工作所在的地方。
CLI 让这件事成为可能。你可以按关键词搜消息、按 chat ID 过滤、把 wiki 节点导出成 Markdown。**有意思的地方在于 User Access Token 的要求。**要读取机器人并未直接加入的聊天——而这正是你大部分真实工作所在的聊天——你需要 User token,而不是单纯的 bot/tenant token。这意味着要走一遍 OAuth 流程:一次性的浏览器授权,生成一个 token,之后你要自己存储并刷新它。
这里的刷新窗口很关键。用户访问令牌有有效期,需要定期续期。如果你搭好一条工作流、几周没碰它,回来后可能发现一切都在悄悄失效——因为 token 过期了,却没有任何东西告诉你。根据相关工具的开发者笔记,user_access_token 的有效期通常只有约 2 小时,要在自动化环境里保持可用,必须有刷新机制。

从飞书外部触发更新
这个场景画成图很优雅,做起来很复杂。愿景是:你外部技术栈里发生了某件事(一次表单提交、一个任务完成、另一个工具来的 webhook),飞书就自动跟着更新——发一条消息、改一篇文档、建一个日历事件。
CLI 其实并不是为这种「接收端」设计的。它是命令行工具,意味着只有你调用它时才运行。要让它响应外部触发,中间得再放一层东西——一个 cron 任务、一个简单的脚本运行器、一个轻量服务器,或一层按计划或按事件去调用 CLI 命令的自动化层。那层中间件,就是你要自己搭建、自己维护的基础设施。
对单人创业者来说,这往往意味着一个跑在你机器或廉价 VPS 上的小脚本:没有监控、没有告警,它哪天停了,没有人会注意到。
把飞书数据接进技术栈里的其他工具
最雄心勃勃的版本:把飞书当数据枢纽,让信息在它和你的其他工具之间流动——项目跟踪器、笔记系统、写作环境、外部数据库。这在概念上站得住脚。飞书 API 覆盖的面足够广,而且飞书/Lark 官方 MCP 集成大大扩展了飞书与 AI 相关工具之间的连接组织。
但在实践中,每多加一条连接,就多一个会悄悄失效的东西。每套集成都有自己的鉴权模型、自己的速率限制、自己的 API 版本化节奏。**复杂度不是线性相加,而是复利累积。**两条集成也许还管得过来;五条就成了一项兼职维护工作。

搭建流程实际上涉及什么
多数教程略过的前置条件
先说清楚:在这一切真正跑起来之前,你到底需要什么。
**你需要一个飞书企业账号,或者能访问到一个。**开放平台功能对个人账号并不完全开放。如果你在团队账号上,需要有在开发者后台创建自定义应用的权限。如果你真的是一个人、自己运营一个飞书工作区,这事可行,但它不是多数教程默认的那条路径。
**你需要在开发者后台创建并配置一个应用。**这意味着设置回调 URL、申请你需要的具体权限范围、并让这些权限通过审批。有些 scope 自动通过,有些需要管理员审核——对单人工作区来说,管理员就是你自己审核自己的申请,可行,但多了一道手续。
你需要一个存放凭据的地方,而不是一个随手忘了的 .env 文件。 App ID、App Secret、各种 token——它们得待在你的脚本够得到的地方,最好还考虑一下轮换与安全。对单人搭建来说,「够用」可以接受,但别整个跳过这一步。
单人搭建通常在哪里散架
我把常见故障点过了一遍,它们集中在几个可预测的位置:
**token 过期却没有静默重试。**这是最常见的「安静失败」。一条跑了三周都没事的工作流突然停摆,而唯一的信号是……什么都没有。没有错误告警、没有 Slack 通知,因为你根本没搭那层告警。你是某天去查输出、发现数据陈旧时才知道的。
**权限范围越滚越大。**你从 search:docs:read 开始,后来发现要写回,就加一个写权限;接着又要日历权限。每加一个 scope,都得回到开发者后台重新申请,有时还要重走一遍 OAuth 流程。不难,但在你忙着干正事时,很容易就把这事拖下了。
**环境漂移。**本地终端里跑得好好的 CLI 命令,放到 VPS 上由 cron 调用时就变样了——环境变量设置方式不同、Node 版本不一样、工作目录不对。这些都可解,但要花掉你没预算过的调试时间。
「跑起来了」对维护来说意味着什么
有一个思维转换帮我想清楚了很多:「跑起来了」不是一个稳定状态,而是一件你需要主动维护的事。
一条活着的集成有心跳。token 要刷新,API 偶尔会改响应格式。飞书平台会弃用接口——对旧版鉴权流程他们已经有一套记录在案的弃用路径——并给你一个迁移窗口。如果你不定期检查自己的搭建是否仍然有效,你就在累积看不见的负债。
对单人创业者来说,现实的维护节奏是:每月一次检查确认一切还在跑,外加每隔几个月花一两小时处理 API 更新或 token 轮换。不算多,但绝不是零。
隐性的长期工作
API 变更及其破坏
飞书开放平台文档确实写得不错,弃用信息他们也确实会公告。但「公告过弃用」和「你在弃用搞坏工作流之前就注意到了」是两回事。
单人创业者面对的具体风险是:**你不在开发者邮件列表上,你没有 QA 环境,你的 CLI 脚本多半也没写测试。**所以当 API 行为变化时——字段改名、分页参数调整、新增必填请求头——你总是在生产环境里出事的那一刻才知道(而对单人创业者来说,生产环境也就是唯一的环境)。
务实的缓解措施并不复杂,就是:让 CLI 和所有 SDK 依赖保持更新、把平台变更日志加进书签、把工作流建成「出错要大吵大闹」而不是「静默返回空结果」。
身后没有开发团队的错误处理
这一部分确实需要思维转变。在团队环境里,一次 API 失败会制造噪音——有人看见、有人提单、有人修复。在单人环境里,失败必须自己制造噪音,否则它就等于不存在。
在实践里是这样的:
-
脚本应该写日志文件,而不是只往转眼就消失的 stdout 里打
-
任何触碰执行动作的工作流(发消息、更新记录)都该有某种你能快速扫一眼的确认或输出
-
一条工作流重要到要定时跑,就重要到值得有一条能手动跑的一行健康检查
来自扎实开发者文档的错误处理底层原则:为「会坏」而构建,而不是为「能跑」而构建。对单人创业者来说,这意味着前期多做一点,但后来会少掉无数「等等,它什么时候停的?」的时间。
想要一套更健壮的框架来思考自动化可靠性,团队或开发者可以参考 12-Factor App 方法论之类的资源——它讲的是如何构建可维护、可观测的进程,其中大部分同样适用于单人自动化搭建。
什么时候这笔投入才划算
关于何时值得投入,我说点实在的。
**工作流跑得勤、手动做又真的很烦的时候,它划算。**每周从多个飞书空间拉一份项目更新摘要、再管道进你的笔记?值得搭。同一个东西每月跑一次?多半不值——维护成本会超过省下的时间。
**失败模式风险低的时候,它划算。**拉取信息仅供自己参考的只读管线,风险远低于发消息或改共享记录的执行类工作流。从前者开始,等与这套搭建相处一阵子之后,再升级到后者。
**你真的享受这类元工作的时候,它划算。**有些人觉得搭建和维护这类体系本身就有满足感——那是一个小而实在的个人基础设施。如果你是这样的人,这份付出会显得轻一些。如果它感觉像是对正事的干扰,那它大概就是了。

投入之前要考虑什么
在作为单人创业者深入飞书 CLI 集成之前,有几个问题值得坐下来想一想:
**你有带应用创建权限的飞书企业账号吗?**这是入场券。没有它,你能搭的东西很有限。
**这条工作流的失败成本是什么?**如果它悄无声息地停跑一周,实际影响是什么?如果答案是「我根本不会注意到」,那这本身就是一条有用的信息,告诉你它值得多少工程投入。
**你能接受 token 管理的开销吗?**用户访问令牌的 OAuth 流程不复杂,但也不是零——它需要偶尔的人工介入,尤其在自动化环境里。这是平台鉴权模型里有据可查的行为,不是 bug。
**这条工作流够稳定、值得自动化吗?**自动化一件你自己还在摸索的事,正是得到脆弱基础设施的方式。先把手动版本跑顺。像 Google 的 SRE 原则这类资源里关于过早自动化成本的论述很有智慧——即便语境是企业级规模,底层逻辑同样适用于单人搭建。
说到底,飞书 CLI 对单人创业者场景确实能打。但「能打」和「免维护」不是一回事。能长期撑住的集成,都是那些对「持续拥有意味着什么」看得清清楚楚才动手搭的——token、API 变更、错误处理,一样都不少。

反正,这就是我一直在摸索的东西。还在试验,还在学习——但希望它能在你身陷其中之前,让你更清楚地看到自己到底在建什么。
往期文章
常见问题
用飞书 CLI,必须要企业版账号吗?
机器人 token 和用户访问 token 有什么区别?
用户 token 多久过期一次,会不会弄坏自动化流程?
没有服务器也能定时跑 CLI 工作流吗?
飞书更新或弃用我用到的 API,会怎样?
单人做飞书 CLI 自动化,什么时候才划算?
https://floatboat.ai/zh/blog/feishu-cli-solo-work-setup